
Χάκερ επιτίθενται τον τελευταίο μήνα σε επαγγελματικά συστήματα ψύξης και κατάψυξης όλης της Ευρώπης. Γιατί το κάνουν και τι επιδιώκουν.
Το βράδυ της 11ης Οκτωβρίου, ημέρα Κυριακή, oι καταψύκτες περίπου 700 σούπερ μάρκετ της Γαλλίας έγιναν… φούρνοι. Χάκερς ενεργοποίησαν την απόψυξη, με τη θερμοκρασία να φτάνει έως τους 50 βαθμούς Κελσίου.
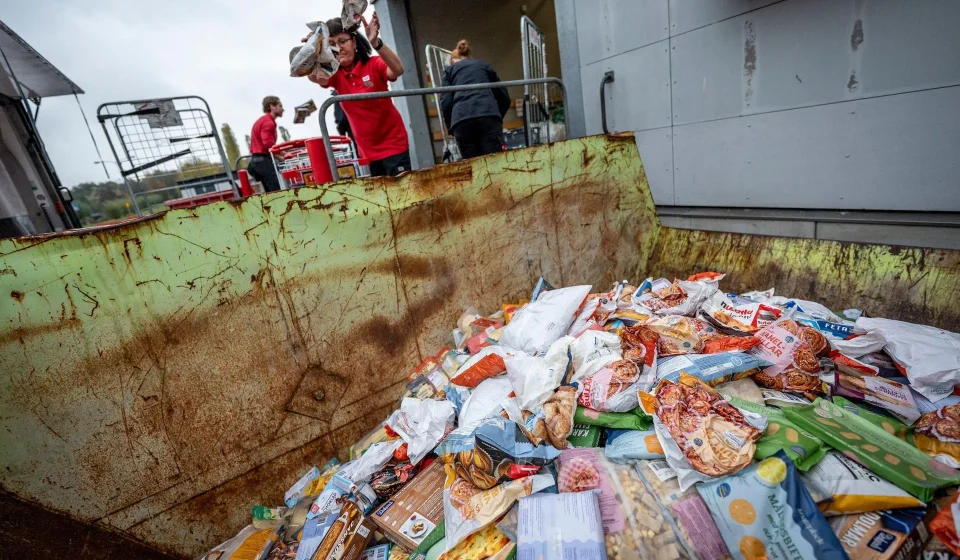
Ό,τι υπήρχε μέσα στις συσκευές ψύξης έλιωσε, δημιουργήθηκε υπερθέρμανση και αναφλέξεις. Προφανώς και τόνοι τροφίμων πετάχθηκαν.
Tρεις εβδομάδες μετά, χάκερς είχαν εισβάλει στα συστήματα ρύθμισης θερμοκρασίας σε σούπερ μάρκετ του Βελγίου, του Λουξεμβούργου, της Σουηδίας, της Ιρλανδίας, της Ολλανδίας, της Εσθονίας.
Το ίδιο βράδυ έγινε επίθεση και στα ψυγεία τραπεζών αίματος στην περιφέρεια της Γαλλίας. Η θερμοκρασία των καταψυκτών που είχαν το πλάσμα ορίστηκε στους 110 βαθμούς Κελσίου.
Ενεργοποιήθηκαν συναγερμοί και σύμφωνα με επίσημες πηγές, δεν καταστράφηκε κάτι.
Επιθέσεις σε βιομηχανικούς καταψύκτες έγιναν και σε άλλες χώρες της Ευρώπης, συμπεριλαμβανομένης της Ελλάδας.
Χαρακτηριστικά, έγινε παραβίαση
- σε συστήματος ψύξης σε κρεοπωλείο της Κηφισιάς,
- σε επαγγελματικά συστήματα ψύξης της Άρτας,
- σε ψυκτικές εγκαταστάσεις των Ιωαννίνων,
- σε επιχειρήσεις τροφίμων της Πρέβεζας,
- σε επιχειρήσεις κατεψυγμένων και logistics, στο Ηράκλειο Κρήτης.
Παρεμπιπτόντως, η Εθνική Αρχή Κυβερνοασφάλειας αυτής της χώρας είχε κάνει τις σχετικές προειδοποιήσεις, βλέποντας τι συμβαίνει σε όλη την Ευρώπη. Τώρα, επιβεβαιώνει τον εντοπισμό 300 ευάλωτων επαγγελματικών συσκευών.
Γιατί οι χάκερς έχουν εστιάσει σε ψυγεία και καταψύκτες;
Από τον ατελείωτο κατάλογο λοιπόν, με πιθανούς στόχους των χάκερς, προκαλεί μια απορία η προτίμηση των επαγγελματικών καταψυκτών σε όλη την Ευρώπη.
Γιατί τους προτιμούν; Κατ’ αρχάς, επειδή είναι πολύ εύκολη η πρόσβαση.
Οι ψυκτικοί θάλαμοι των σούπερ μάρκετ έχουν στο εσωτερικό εσωτερικό τους θερμαντήρα, ο οποίος ενεργοποιείται κάποιες φορές μέσα στην ημέρα για να λιώνει τον πάγο. Δηλαδή, ενεργοποιείται η λειτουργία απόψυξης.
Είναι συνδεδεμένος με σύστημα απομακρυσμένου ελέγχου, ώστε να μπορεί να γίνονται οι αυξομειώσεις της θερμοκρασίας και της κατανάλωσης ρεύματος, όποτε χρειάζεται.
Συνηθέστερα, αυτά τα συστήματα έχουν χαμηλό επίπεδο προστασίας, προεπιλεγμένους κωδικούς και απαρχαιωμένα μόνιμα ή ημιμόνιμα λογισμικά που δεν αναβαθμίζονται.
Γίνονται έτσι, η κερκόπορτα για να μπει ο hacker στο κύριο εταιρικό δίκτυο, όπου μεταξύ άλλων υπάρχει και το σύστημα πληρωμών.
Ο Jake Moore, παγκόσμιος σύμβουλος κυβερνοασφάλειας στην γνωστή σε όλη την Ευρώπη διεθνή εταιρεία κυβερνοασφάλειας Eset εξήγησε στο BBC ότι «τα ψυγεία και τους καταψύκτες των σούπερ μάρκετ είναι συνδεδεμένα στο διαδίκτυο, καθώς αυτό βοηθά τους μηχανικούς που βρίσκονται σε μεγάλη απόσταση από αυτά, να ελέγχουν συνέχεια τις θερμοκρασίες που ενδεχομένως να πρέπει να αυξηθούν ή να μειωθούν λίγο.
Η online σύνδεση δημιουργεί ωστόσο, κινδύνους, καθώς χάκερς προσπαθούν να χρησιμοποιήσουν τις ίδιες τεχνικές με τους μηχανικούς, για να εισέλθουν στα λογισμικά των ψυγείων, να αποκτήσουν πρόσβαση στους αισθητήρες συντήρησης και να κάνουν ό,τι θέλουν».
Δεν βοηθά ιδιαίτερα ότι οι τεχνικοί που εγκαθιστούν τους θερμοστάτες, δεν αλλάζουν τα “κλειδιά ασφαλείας” που είναι κοινά για όλες τις συσκευές.
Εν τω μεταξύ, ειδικοί σε θέματα κρατικών κυβερνοαπειλών, επισημαίνουν ότι ο τομέας των τροφίμων και της γεωργίας αποτελεί κρίσιμη εθνική υποδομή.
Έτσι, η μαζική διακοπή της λειτουργίας ψύξης σε κεντρικές αποθήκες διανομής ή μεγάλα καταστήματα μπορεί να προκαλέσει τεχνητές ελλείψεις τροφίμων, κοινωνική αναστάτωση και οικονομικό πλήγμα, σε επίπεδο περιφέρειας ή χώρας.
Άρα, μιλάμε και για new age τρομοκρατία.
Hacking for beginners: πώς παραβιάζεται ένας καταψύκτης
Μετά το πρώτο χτύπημα, ο επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας της Γαλλίας ομολόγησε ενώπιον του κοινοβουλίου πως δεν επρόκειτο για κάποιο εξεζητημένο hacking, αλλά για μια πολύ βασική εκδοχή που αφορούσε “αδύναμα” passwords που ήταν εκτεθειμένα στο Internet.
Ας δούμε πόσο ακούραστα καταστρέφουν τόνους τροφίμων οι επιτήδειοι και προκαλούν πλήθος προβλημάτων.
- Υπάρχουν συγκεκριμένες εταιρείες βιομηχανικού αυτοματισμού ψύξης που έχουν γνωστές αδυναμίες ασφαλείας.
- Σε μηχανές αναζήτησης συσκευών (τύπου Google για συσκευές) που είναι διαθέσιμες, ένας hacker μπορεί να αναζητήσει τα προϊόντα των συγκεκριμένων, ευάλωτων εταιρειών σε όλον τον κόσμο, που είναι συνδεδεμένα με το διαδίκτυο, και να τα βρει.
- Σε κάθε θερμοστάτη που εγκαθίσταται υπάρχει ένα “εργοστασιακό κλειδί” (σύνολο προεπιλεγμένων κωδικών πρόσβασης), που υπάρχει σε όλα τα φυλλάδια οδηγιών της συσκευής και φυσικά, online. Αποδεικνύεται ωστόσο, πως πάρα πολλοί αφήνουν το admin για όνομα χρήστη και το 1234 (ή κάτι εξίσου απλοϊκό) για κωδικό. Ο χάκερ λοιπόν, δεν ιδρώνει καν για να αποκτήσει πρόσβαση στο λογισμικό, μετά στους αισθητήρες συντήρησης και από εκεί σε όλο το δίκτυο.
- Αν βαριέται παράφορα ένας χάκερ, μπορεί να επιστρατεύσει τον “σαρωτή τρωτότητας” της ΑΙ, σύστημα που επιταχύνει τον εντοπισμό των τρωτών σημείων των “έξυπνων” συστημάτων. Αν ο άνθρωπος θα χρειαστεί 1 λεπτό, η ΑΙ θα χρειαστεί ένα κλάσμα δευτερολέπτου.
ΠΗΓΗ:news247.gr
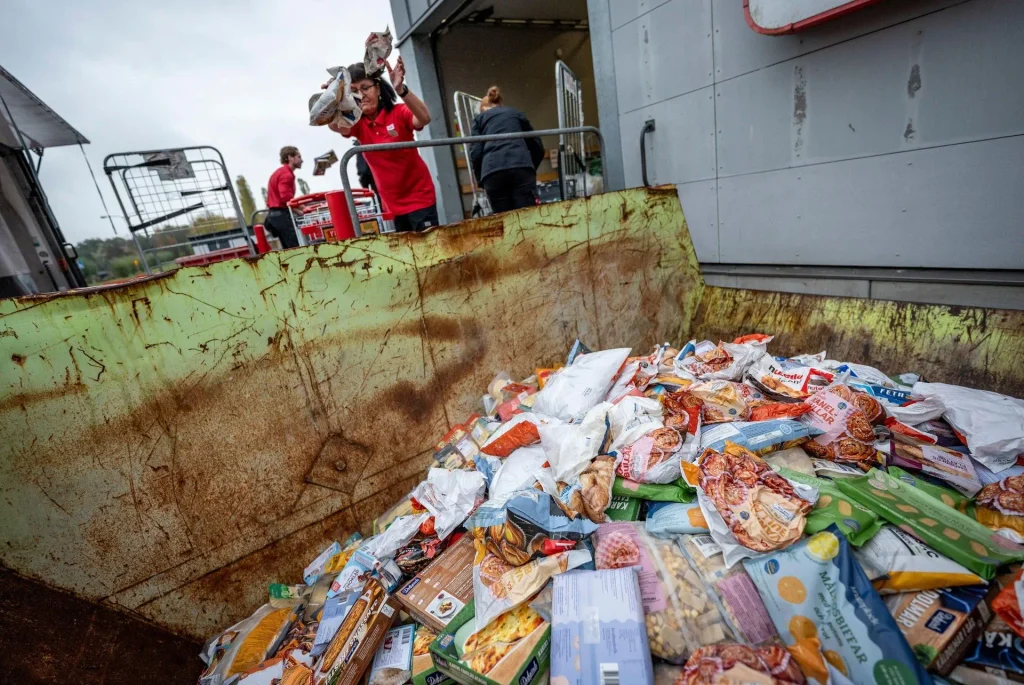
ΦΩΤΟ:Johan Nilsson/TT News/Alamy/Visualhellas.gr